indigitall Omni IA
 Iniciar chat con un agente de IA
 Iniciar chat de voz con un agente IA
 Demo gratis


 Contáctanos





¿Qué plataforma de automatización de marketing ayuda a que tus correos no lleguen a spam?
18 de noviembre de 2026


Updated 20 de noviembre de 2026
Last Updated: 2026-11-17
Si tus correos llegan a spam, cambiar de plataforma de automatización de marketing solo ayuda cuando la nueva cubre su parte y tú la tuya, porque ningún proveedor garantiza la bandeja de entrada. «Entregado» significa que el servidor del destinatario aceptó el correo, que después puede ir a la bandeja, a Promociones o a spam. El trabajo se reparte en cuatro etapas: autenticación, reputación, lista y contenido. Una plataforma como indigitall entrega los registros SPF y DKIM, envía desde una IP dedicada con un calentamiento orientativo de 2 a 6 semanas y bloquea las direcciones con rebote duro, baja o denuncia. Tú publicas los registros y DMARC en tu DNS, cuidas el consentimiento y respondes por el contenido. Gmail exige desde febrero de 2024 SPF, DKIM, DMARC (basta p=none), baja con un clic y spam por debajo de 0.3% a quien envía 5,000 o más mensajes al día a cuentas personales de Gmail. Yahoo pide a sus remitentes masivos SPF, DKIM, DMARC y baja con un clic sin fijar volumen. Desde el 5 de mayo de 2025, Outlook.com puede rechazar con el código 550 5.7.515 los correos que no cumplen de dominios que envían más de 5,000 al día, sin pasarlos antes por la carpeta de correo no deseado (Junk), porque Microsoft tachó ese paso previo en su actualización del 29 de abril.
Cuando las campañas empiezan a caer en spam, conviene investigar la causa. La pestaña Promociones de Gmail es otra cosa, porque un correo puede llegar allí correctamente. Ante el spam la primera reacción suele ser culpar a la herramienta y buscar otra. A veces la herramienta tiene parte de la culpa. Muchas otras veces el problema está en un registro DNS sin publicar, en una lista que nadie limpia desde hace años o en una baja que no funciona, y eso viaja contigo a la plataforma nueva.
Este artículo es para quien lleva el CRM, el email marketing o la parte técnica del correo en una empresa mexicana y está evaluando si cambiar de plataforma resolvería el problema. Te llevas una matriz de cuatro etapas con lo que hace la plataforma y lo que te toca a ti, los requisitos de Gmail, Yahoo y Outlook.com en una tabla y las preguntas que conviene hacerle a cualquier proveedor antes de firmar.
¿Qué debe tener una plataforma de automatización de marketing para que los correos no lleguen a spam?
Que tus correos lleguen a la bandeja de entrada lo deciden Gmail, Yahoo, Outlook.com y el resto de los buzones con sus propias reglas, así que es algo que una plataforma no puede prometer. Si buscas una plataforma de email marketing que no llegue a spam, elige una que haga bien su parte y te deje ver con claridad la tuya. Esa parte se resume en cinco cosas.
- Te entrega los registros para autenticar tu dominio y te dice dónde publicarlos.
- Explica si usa una IP compartida o dedicada y cómo protege su reputación y prepara los aumentos de volumen.
- Bloquea automáticamente los envíos a direcciones con rebote duro y a contactos que se dieron de baja o denunciaron spam.
- Ofrece validar las direcciones antes de enviar.
- Separa los estados de entrega para que veas en qué punto se rompe cada envío.
La plataforma de email marketing de indigitall hace esas cinco cosas y las documenta. Su soporte te comparte los registros DKIM, SPF y token de propiedad para que los publiques en tu DNS, y cada cliente envía desde una IP dedicada con una rampa de calentamiento orientativa.
Las direcciones con rebote duro quedan bloqueadas automáticamente para envíos futuros. Quien se da de baja o marca spam queda prebloqueado, y hay una validación avanzada de direcciones, que es opcional.
En cualquier plataforma te toca a ti publicar los registros en tu DNS, incluido DMARC, conseguir el consentimiento de tus contactos y decidir qué les mandas.
¿Qué significa "entregado" y cómo saber si un correo llegó a spam?
Cada correo que envías con indigitall pasa de la cola (Queued) a uno de sus estados de entrega de email, que son entregado, rebote blando, rebote duro o bloqueado, este último cuando la propia plataforma impide el envío. Si el servidor del destinatario tiene un problema temporal, el correo se sigue reintentando hasta 24 horas antes de pasar a rebote blando.
«Entregado» (Delivered) quiere decir que el servidor del destinatario aceptó el mensaje, sin indicar dónde lo colocó después. Puede estar en la bandeja principal, en Promociones o en spam, e indigitall aclara que entregado no garantiza la bandeja de entrada. Por eso tu porcentaje de entregados puede verse sano mientras tus correos llegan a spam.
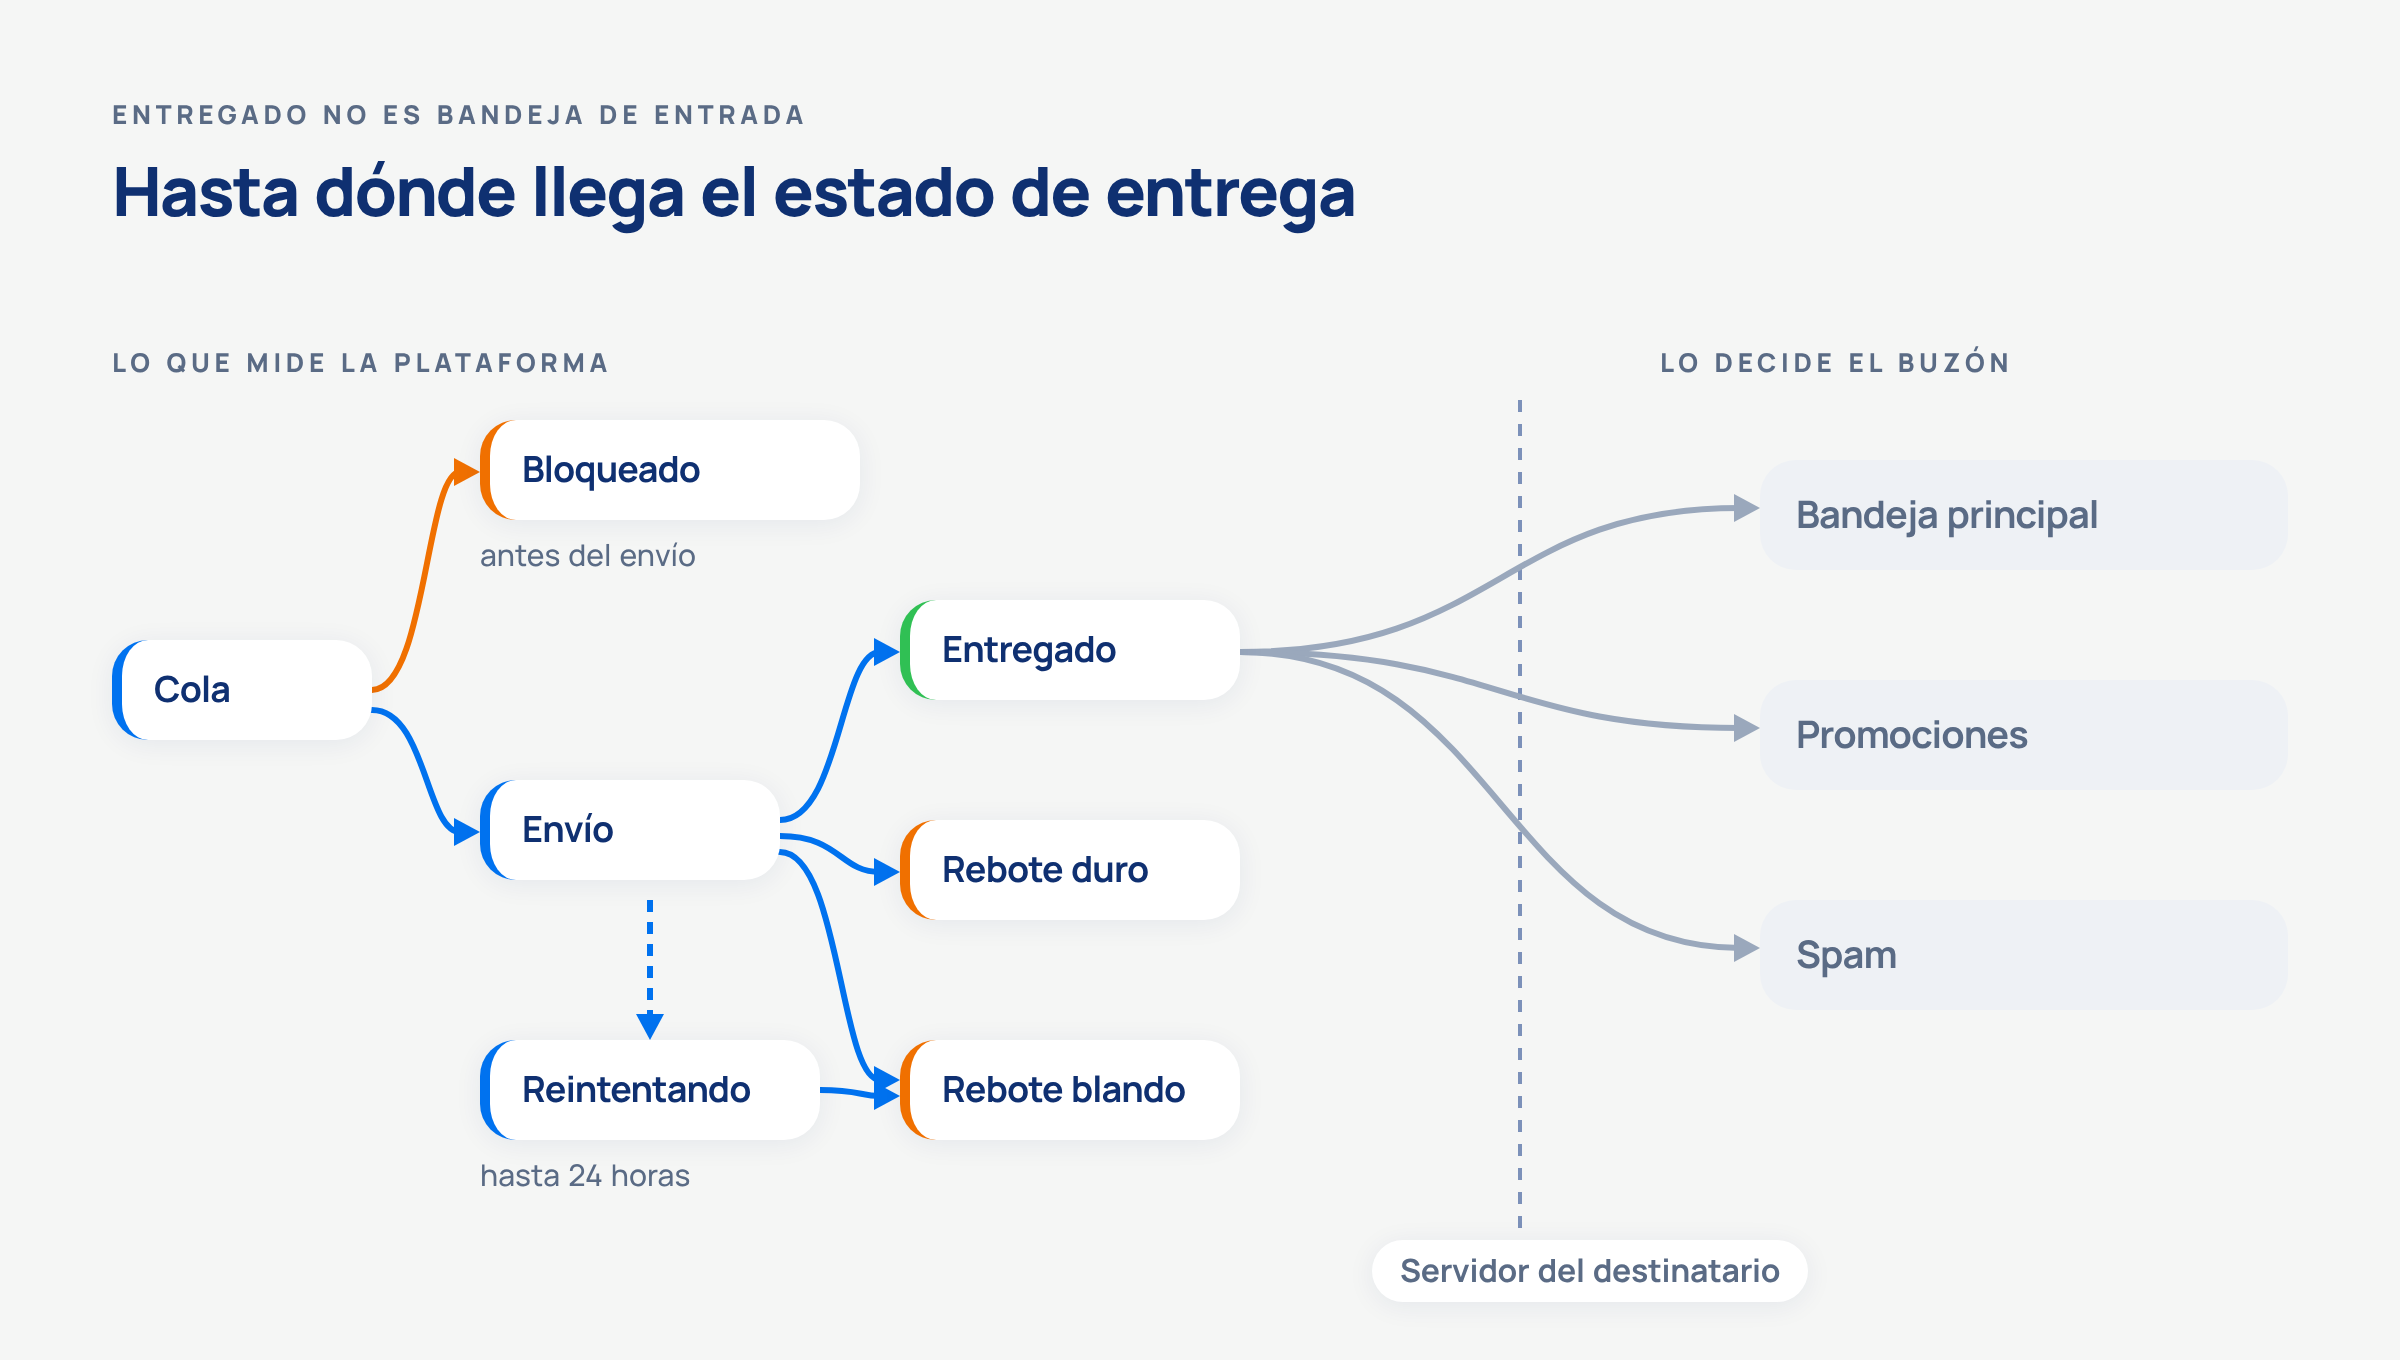
Entregado significa aceptado por el servidor, y dónde termina el correo lo decide el buzón que lo recibe.
¿Cómo saber entonces si un correo llegó a spam? Los estados de entrega no lo indican de forma directa, así que hay que deducirlo de varias señales a la vez.
Las quejas de spam contabilizan a quienes dieron clic en «Marcar como spam» en su cliente de correo. Las aperturas y los clics son señales de interacción y no prueban dónde cayó cada correo.
La documentación de indigitall advierte que las aperturas pueden incluir falsos positivos, por la protección de privacidad de algunos clientes de correo o por los escáneres de seguridad, o no registrarse cuando el destinatario no carga las imágenes. El clic, que indigitall mide sin contar el de la baja, es, según esa misma documentación, la señal más fiable.
Las estadísticas de email de indigitall muestran enviados, entregados, rebotes blandos, rebotes duros, bloqueados y quejas de spam, y se pueden descargar en CSV por día, por dispositivo o por campaña.
Para el tráfico hacia Gmail existe además Postmaster Tools, la herramienta de Google que calcula a diario la tasa de spam que reportan los usuarios y que es la cifra que Gmail usa en sus requisitos.
¿Qué hace la plataforma y qué debe hacer el remitente para evitar spam?
La entregabilidad se reparte en cuatro etapas y cada una tiene un dueño distinto. Unas las resuelve la plataforma, otras dependen de tu DNS y otras de tu equipo de datos o de contenido. La tabla muestra, para cada etapa, lo que aporta una plataforma como indigitall, lo que te toca a ti, la señal que te avisa de que algo falla y la siguiente acción.
| Etapa | Qué aporta la plataforma (indigitall) | Qué te toca a ti | Señal que revisar | Siguiente acción |
|---|---|---|---|---|
| 1. Autenticación del dominio | Te entrega los registros DKIM, SPF y token de propiedad | Publicarlos en tu DNS, publicar DMARC y alinear el dominio del From | Rechazos 550 5.7.515 en Outlook.com o correos en spam en otros buzones | Comprobar que los tres registros y DMARC están publicados antes del siguiente envío |
| 2. Reputación de la IP y del dominio | IP dedicada y una rampa de calentamiento orientativa | Respetar la rampa y enviar con un patrón regular | Quejas de spam y rebotes en cada escalón de volumen | Ajustar el ritmo de la rampa, que es orientativo |
| 3. Calidad y consentimiento de la lista | Bloqueo automático de rebotes duros, prebloqueo de bajas y denuncias, validación avanzada opcional | Limpiar la base, conseguir el consentimiento y respetar a quien pidió no recibir publicidad | Rebotes duros y bloqueados | Quitar de la base los rebotes duros y los bloqueados de tipo Preblocked y Spam Reporter |
| 4. Contenido y baja | Enlace de baja obligatorio, pie y categoría configurables | Identidad clara, contenido que el contacto espera y baja con un clic | Bajas y quejas de spam | Revisar expectativas, frecuencia y que la baja funcione de verdad |
Antes de cambiar de proveedor, la tabla te dice qué fila falla y si esa fila depende de él. Al evaluar uno nuevo te da la lista de lo que tiene que demostrar. Si necesitas revisar el programa completo, de la entregabilidad hasta las conversiones, la guía de auditoría de email recorre ese camino.
¿Cómo autenticar el dominio de envío con SPF, DKIM y DMARC?
Con indigitall la autenticación, que es la primera etapa, pasa por tres actores. Tú indicas el remitente que aparecerá en el campo From y el dominio de envío.
Con esos datos el soporte te comparte los registros DKIM y SPF y el token de propiedad, cada uno con su clave y su valor. Tú los publicas en el DNS de tu dominio, esté en GoDaddy, en IONOS o en cualquier otro proveedor, como explica la guía de configuración del dominio de envío.
Después cada buzón comprueba SPF y DKIM, así como la alineación del dominio del From con alguno de los dos. Según el resultado acepta el mensaje, lo manda a spam o lo rechaza.
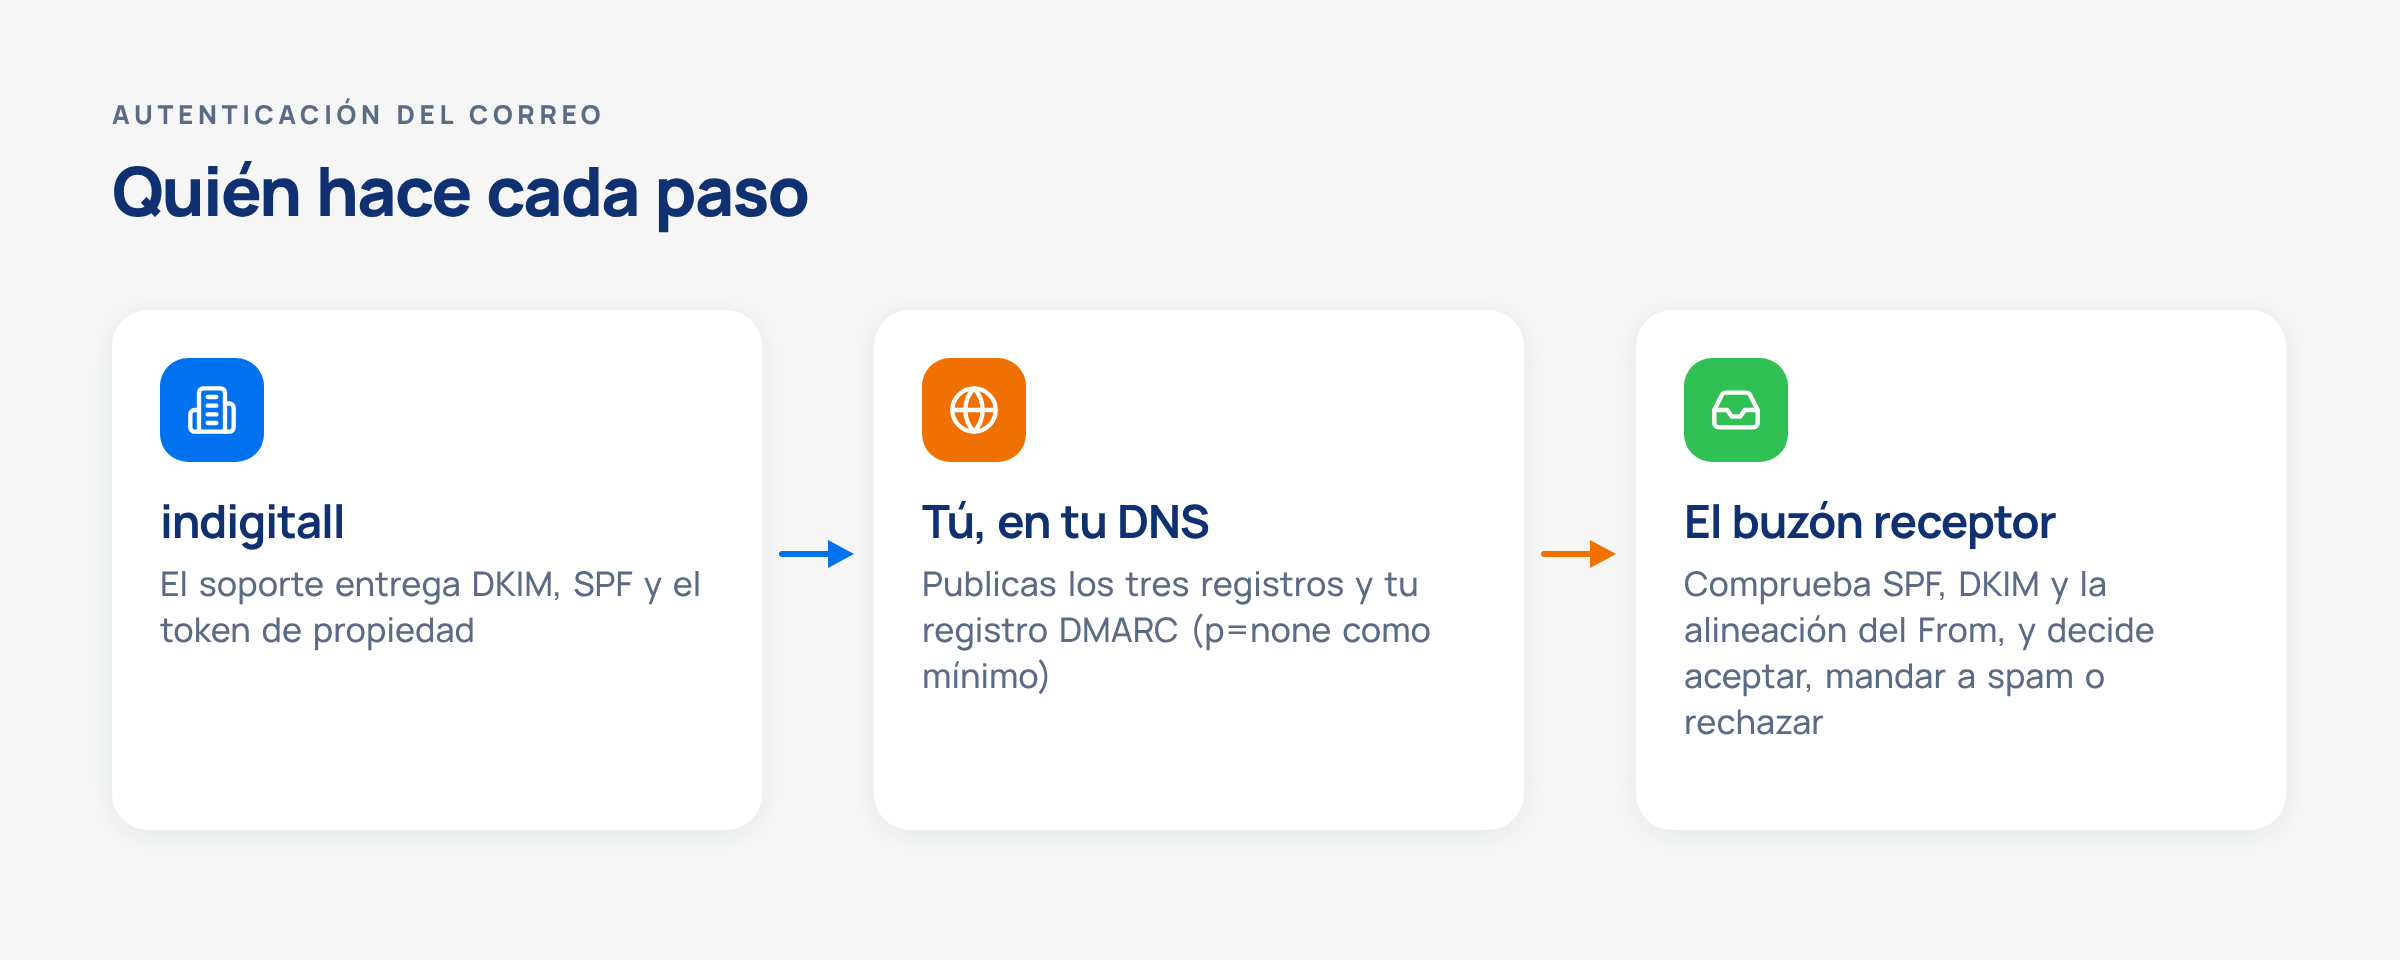
La plataforma da los registros, tú los publicas y el buzón receptor es quien comprueba que todo cuadre.
Los registros SPF, DKIM y DMARC sirven para comprobar si de verdad eres tú quien envía. SPF (RFC 7208) deja que el dueño del dominio publique qué servidores pueden enviar en su nombre, y el receptor lo comprueba. DKIM (RFC 6376) firma cada mensaje con criptografía, y el receptor valida la firma con la clave publicada en el DNS del dominio. DMARC permite al dueño del dominio publicar cómo deben validarse y tratarse sus mensajes y recibir informes. Su referencia vigente es el RFC 9989, publicado en mayo de 2026, y el anterior, RFC 7489, quedó obsoleto.
DMARC lo publicas tú. En el alta indigitall te entrega DKIM, SPF y el token de propiedad, y el registro DMARC va en tu DNS como cualquier otro. Gmail, Yahoo y Outlook.com aceptan una política p=none para cumplir sus requisitos, aunque Outlook.com recomienda p=reject en sus políticas. Para mostrar tu logo con BIMI, la política tiene que ser p=quarantine o p=reject, y los requisitos dependen del buzón. Gmail, por ejemplo, admite un VMC o un CMC, además de exigir una política DMARC compatible.
Para que DMARC pase, SPF o DKIM tiene que pasar con un dominio autenticado que esté alineado con el From. Con alineación flexible pueden compartir dominio organizacional, y con alineación estricta deben coincidir exactamente. A Gmail le basta con que uno de los dos esté alineado, y Outlook.com pide al menos uno y prefiere los dos. Gmail pide además a todos los remitentes registros DNS directos e inversos válidos (PTR) y una conexión TLS.
¿Qué piden Gmail, Yahoo y Outlook.com a los remitentes?
Los tres buzones endurecieron sus reglas en menos de dos años. Gmail empezó a exigirlas el 1 de febrero de 2024, dio hasta el 1 de junio de 2024 para la baja con un clic y, desde noviembre de 2025, aplica las reglas con mayor rigor a los envíos que no cumplen.
Yahoo aplica esas reglas desde febrero de 2024 y el requisito de baja desde junio de 2024.
Desde el 5 de mayo de 2025, Outlook.com puede rechazar mensajes que no cumplan los requisitos de autenticación con el código 550 5.7.515. En su actualización del 29 de abril, Microsoft tachó la indicación que había anunciado de pasar primero los mensajes por la carpeta de correo no deseado (Junk).
Los requisitos de Gmail para remitentes masivos aplican a quien envía cerca de 5,000 mensajes o más en 24 horas a cuentas personales de Gmail. Quien pasa ese umbral una sola vez queda considerado remitente masivo para siempre.
El detalle está en la guía de remitentes de Gmail, en las Sender Best Practices de Yahoo y en el anuncio de Outlook.com para remitentes de alto volumen.
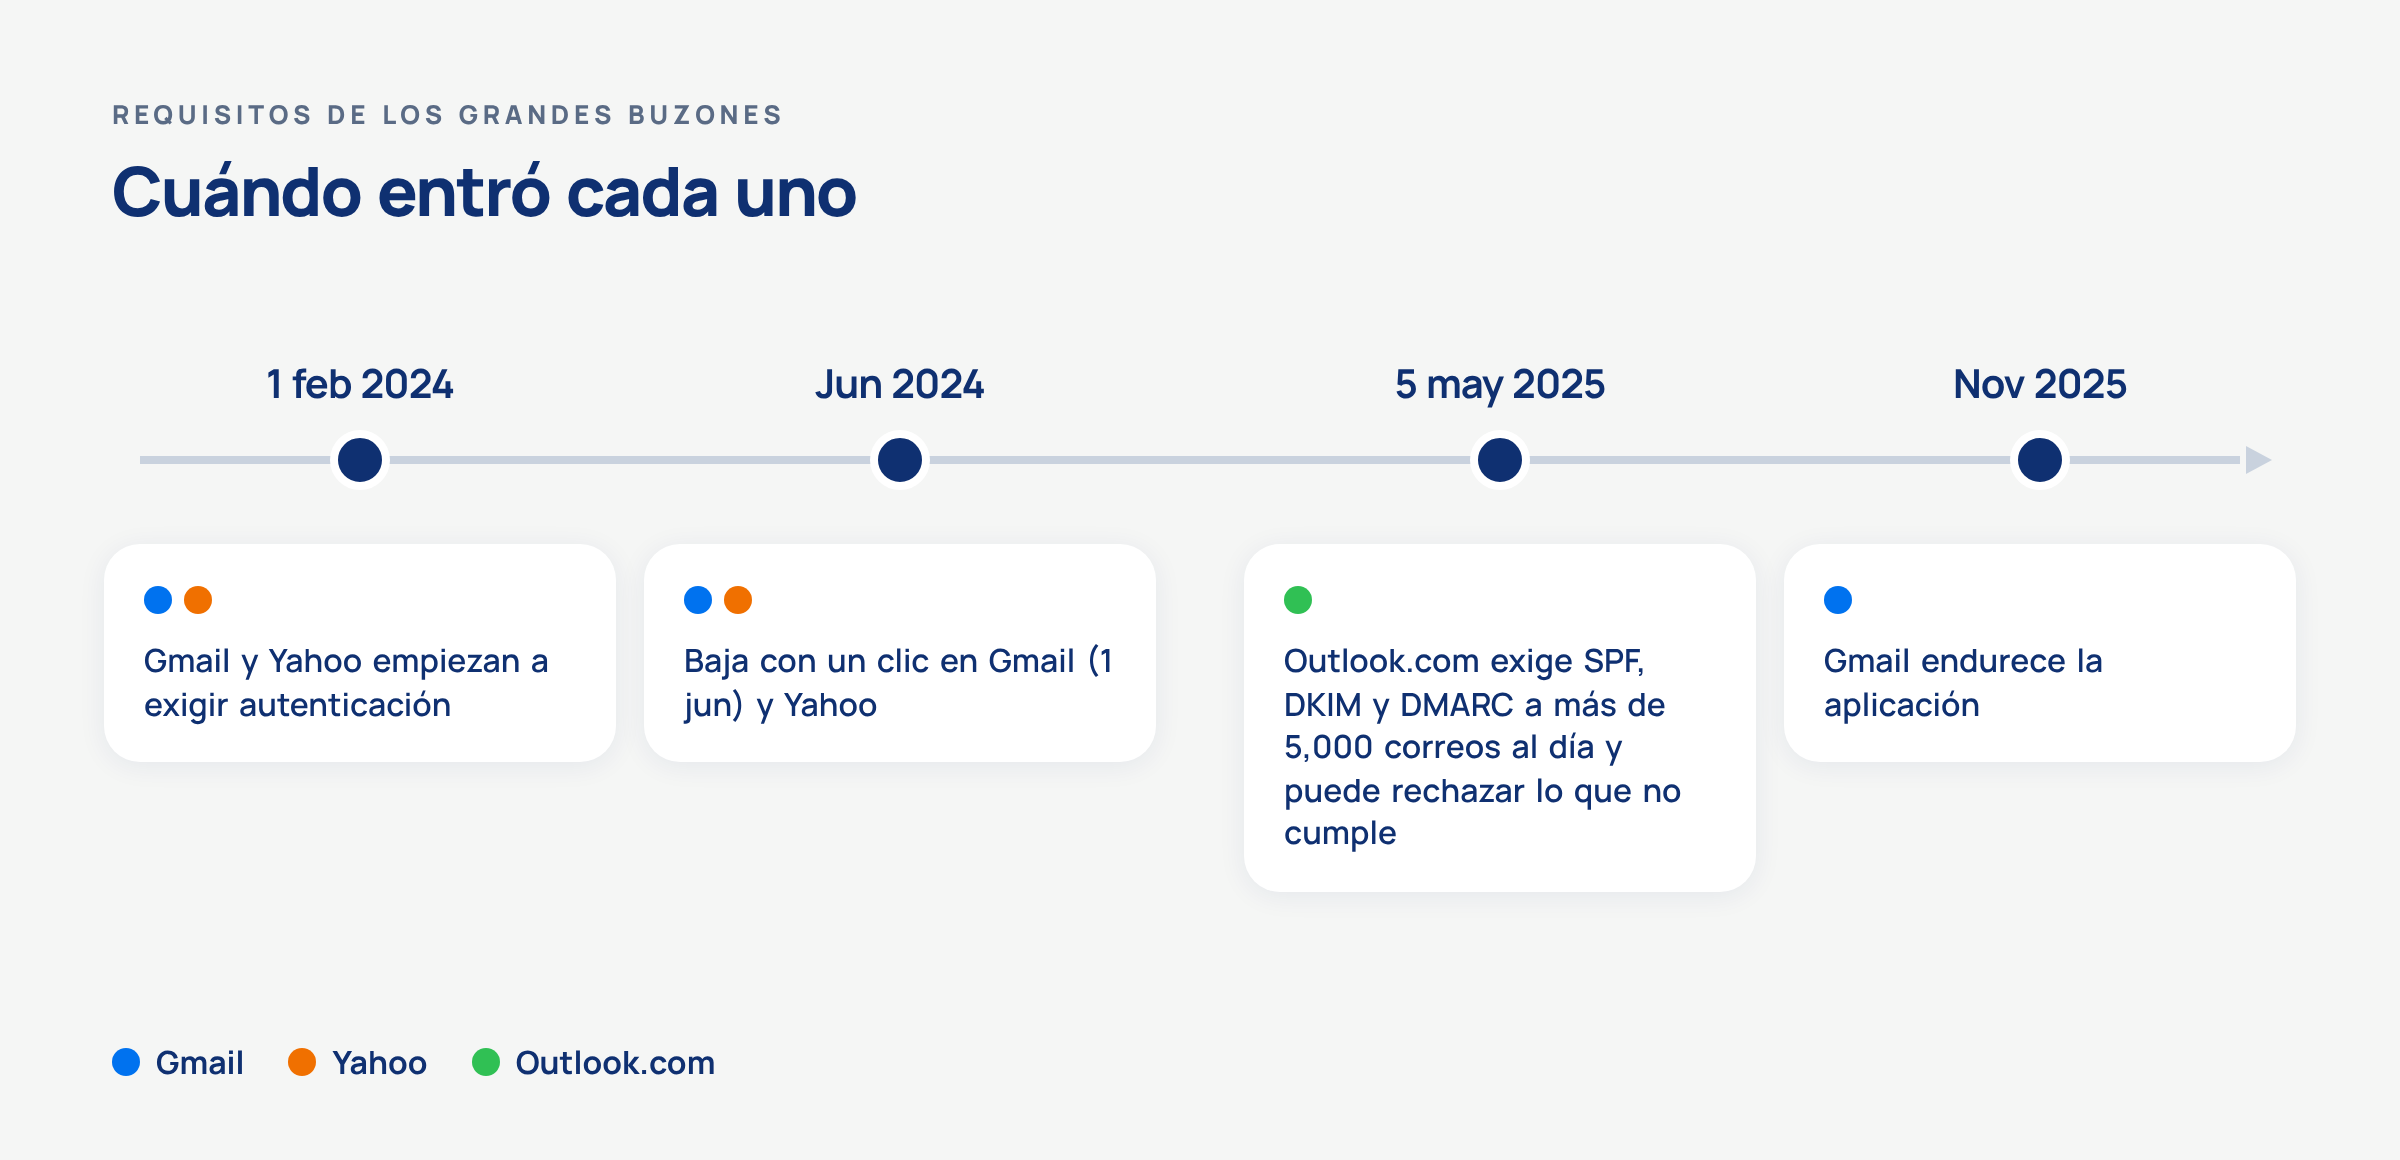
En menos de dos años los tres grandes buzones pasaron a exigir autenticación, y Gmail y Yahoo también la baja con un clic.
| Requisito | Gmail | Yahoo | Outlook.com |
|---|---|---|---|
| A quién aplica | Todos, con exigencias extra desde 5,000 mensajes al día a cuentas personales | Todos, con exigencias extra para remitentes masivos, sin umbral numérico | Dominios que envían más de 5,000 correos al día |
| Desde cuándo | 1 de febrero de 2024 (endurece en noviembre de 2025) | Febrero de 2024 | 5 de mayo de 2025 |
| SPF y DKIM | Todos SPF o DKIM, masivos ambos (obligatorio) | Todos SPF o DKIM, masivos ambos (obligatorio) | SPF y DKIM deben pasar (obligatorio) |
| DMARC | Masivos, p=none es suficiente (obligatorio) | Masivos, al menos p=none y debe pasar (obligatorio) | Al menos p=none (obligatorio), p=reject recomendado |
| Alineación del From | Masivos, con SPF o DKIM, basta uno (obligatorio) | Masivos, con SPF o DKIM (obligatorio) | Con SPF o DKIM, preferible ambos (obligatorio) |
| Baja | Masivos, un clic y enlace visible en el cuerpo para marketing y suscritos, plazo hasta 1 jun 2024 (obligatorio) | Masivos, cabecera List-Unsubscribe funcional con un clic y enlace visible en el cuerpo para marketing y suscritos, RFC 8058 muy recomendado, mailto aceptado (obligatorio) | Forma fácil y visible de darse de baja (recomendado) |
| Plazo para tramitar bajas | 48 horas (recomendado) | 2 días (obligatorio) | No consta |
| Tasa de spam | Por debajo de 0.3% en Postmaster Tools (obligatorio), objetivo 0.1% | Por debajo de 0.3% (obligatorio) | No publica umbral, remite a JMRP y SNDS |
| Si no cumples | Rechazo o carpeta de spam | No detalla una consecuencia general, puede diferir el correo de dominios con muchas quejas | Rechazo con el código 550 5.7.515 desde el 5 de mayo de 2025 |
Ojo con dos diferencias. Yahoo no fija un volumen para considerarte remitente masivo y a los masivos les pide las dos formas de baja, la cabecera List-Unsubscribe funcional y el enlace visible en el cuerpo. En sus preguntas frecuentes aclara además que el enlace solo no basta. Y las directrices de Gmail para remitentes aplican a mensajes enviados a cuentas personales de Gmail y dejan fuera los que reciben las cuentas de Google Workspace. Tiene que cumplirlas cualquiera que escriba a esas cuentas personales, incluidos los usuarios de Workspace.
¿Cómo cuidar la reputación del dominio y la IP de envío?
En la segunda etapa, la reputación, cada cliente de indigitall envía desde una IP dedicada, que no comparte con ninguna otra empresa. Eso significa que tu reputación de IP en email depende solo de lo que envías tú, y que una IP nueva hay que calentarla. La guía de IP warming de indigitall lo describe como subir el volumen de forma gradual y estratégica, con una rampa orientativa que parte de unos 5,000 correos el primer día y suma un 20% cada día durante 2 a 6 semanas. La propia guía aclara que ese 20% es una referencia.
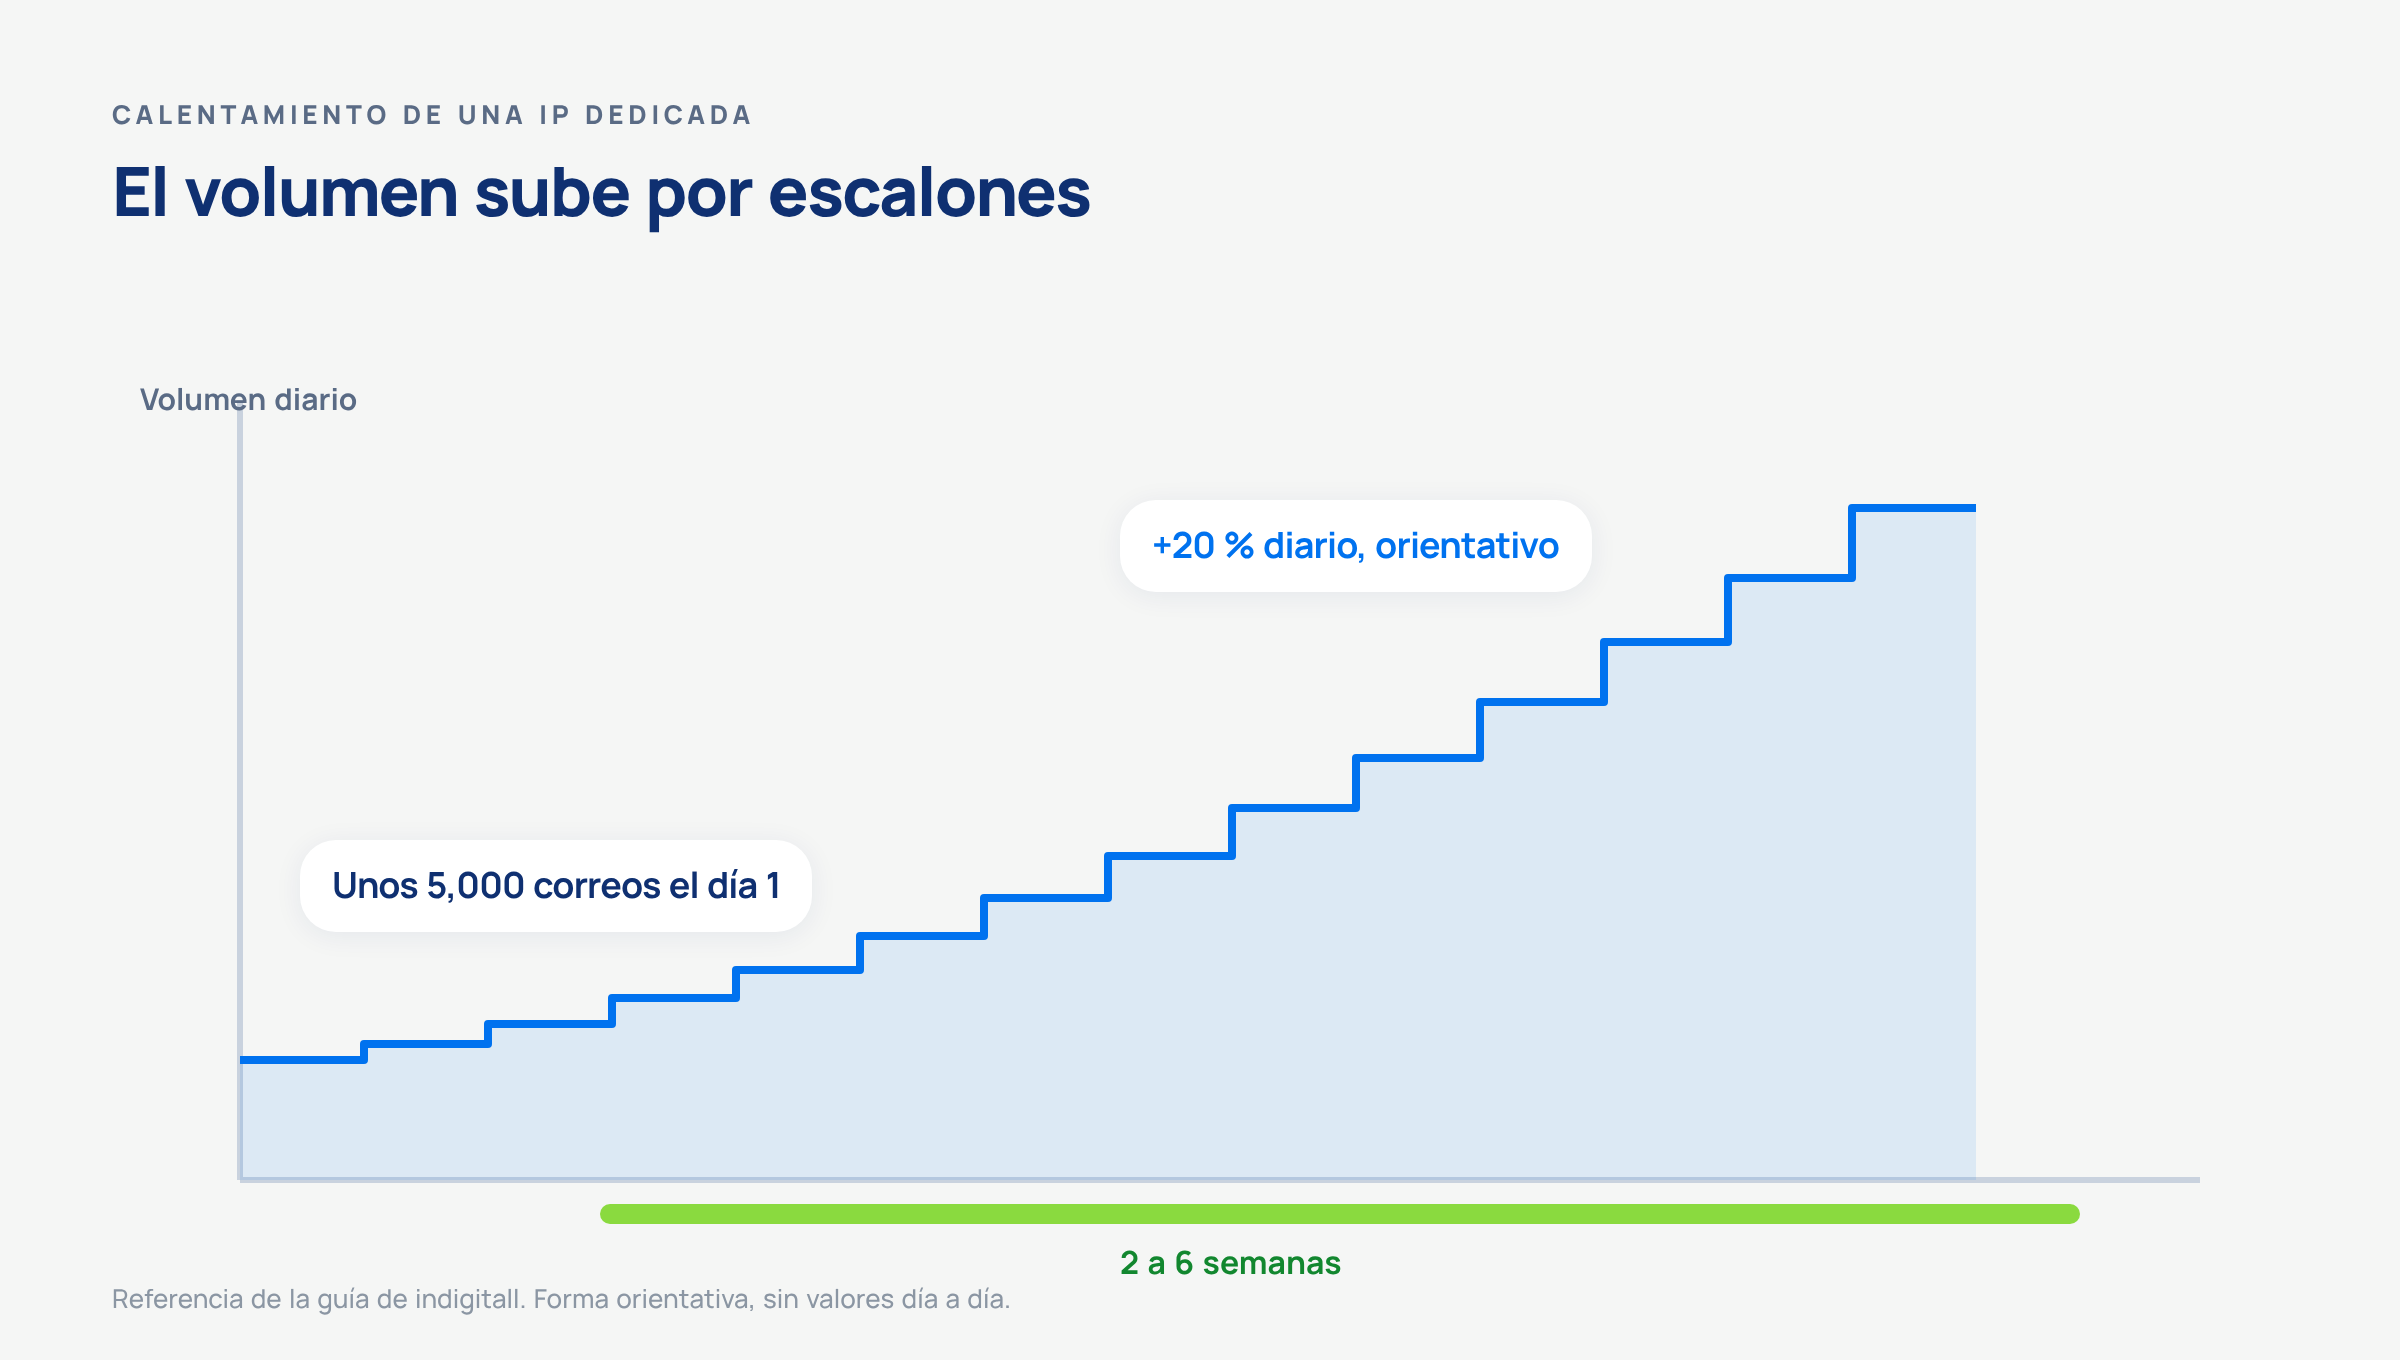
El volumen de una IP dedicada sube por escalones, y el ritmo de la rampa es orientativo.
Durante y después del calentamiento, hay dos señales clave: las quejas de spam y los rebotes duros.
La guía de buenas prácticas de email de indigitall recomienda mantener las quejas de spam por debajo de 0.10% y la tasa de rebote duro por debajo de 0.5%. También recomienda enviar idealmente todos los días para establecer un patrón fiable.
Gmail exige que la tasa de spam de Postmaster Tools quede por debajo de 0.3% y recomienda no pasar de 0.1%. Por encima de 0.3% un remitente masivo deja de ser elegible para la mitigación de Gmail.
La reputación también es del dominio. Yahoo, por ejemplo, puede diferir el correo de dominios con una tasa de quejas alta.
Las IP compartidas son otra opción válida. La guía de remitentes de Gmail las contempla y advierte que en ellas la actividad de cualquier remitente afecta la reputación de todos.
La IP dedicada tiene un límite claro. Aísla tu reputación de la de otros remitentes, pero con una autenticación incompleta o una lista con direcciones que rebotan el problema sigue, porque los buzones continúan comprobando SPF, DKIM y DMARC y midiendo las quejas.
¿Cómo limpiar la lista de correos y respetar el consentimiento en México?
Limpiar la lista de correos, que es la tercera etapa, empieza antes del primer envío. La validación avanzada de email de indigitall, que es opcional, detecta errores de sintaxis, confirma que el dominio existe y tiene servidores de correo configurados, filtra direcciones desechables y asigna a cada contacto una puntuación de riesgo. Cuando está activada se ejecuta automáticamente al crear el contacto por consola o API, o justo antes del envío si el contacto no estaba validado.
Un rebote duro bloquea la dirección al primer fallo, y los rebotes blandos se acumulan hasta que, tras 3 rebotes blandos, la dirección pasa a Not Valid.
Lo demás es mantenimiento, e indigitall deja claro de quién es. La guía de mantenimiento de la base de destinatarios dice que el cliente es responsable de limpiarla con regularidad, quitando los rebotes duros y los bloqueados de tipo Preblocked y Spam Reporter. Las bajas que traigas de otra herramienta se pueden importar por API desde un CSV, y los contactos que todavía no existían se crean ya dados de baja.
En México el correo publicitario está sujeto a dos leyes. La Ley Federal de Protección al Consumidor (LFPC), en su artículo 17, da al consumidor el derecho a exigir que no lo molesten con publicidad en su dirección electrónica, y el artículo 18 Bis prohíbe enviar publicidad a quien expresamente pidió no recibirla o está inscrito en el registro de Profeco que prevé el artículo 18. El mismo artículo hace corresponsable al proveedor anunciado del manejo de la información de los consumidores cuando la publicidad se envía a través de terceros.
La Ley Federal de Protección de Datos Personales en Posesión de los Particulares (LFPDPPP), publicada en el DOF el 20 de marzo de 2025, rige el tratamiento de la dirección de correo como dato personal, aunque no trae una regla específica sobre email marketing. Pide un aviso de privacidad que distinga las finalidades que requieren consentimiento, reconoce el derecho de oposición y admite por regla general el consentimiento tácito cuando el aviso de privacidad se puso a disposición de la persona. La guía de buenas prácticas de indigitall va un paso más allá y recomienda un consentimiento libre y explícito, sin casillas premarcadas. Revisa el detalle con tu área legal.
¿Qué revisar en el contenido y la baja antes de enviar?
El contenido y la baja, la última etapa, dependen sobre todo de tu equipo. Antes de cada envío conviene revisar tres cosas.
- Que el destinatario espere el correo. Quien lo pidió y lo reconoce tiene menos motivos para marcarlo como spam, y las quejas son justo lo que Gmail y Yahoo miden con su umbral de 0.3%. Los datos que reúnes en un CDP te ayudan a mandar a cada contacto lo que pidió.
- Que la identidad esté clara. El remitente del From es el que configuraste con tu dominio, y en México la LFPC pide que la publicidad indique el nombre, el domicilio y el teléfono del proveedor o, en su defecto, su dirección electrónica.
- Que la baja funcione. Gmail pide un enlace de baja visible en el cuerpo y la baja con un clic para mensajes de marketing y suscritos. Yahoo exige una cabecera List-Unsubscribe funcional y un enlace visible de baja en el cuerpo para mensajes de marketing y suscripción de remitentes masivos. Gmail recomienda tramitar las bajas en 48 horas y Yahoo exige hacerlo en 2 días.
En indigitall cada correo lleva el enlace de baja obligatorio, el alta te pide definir al menos un pie y una categoría, y quien se da de baja queda prebloqueado para envíos futuros. La plataforma también puede bloquear un correo cuyo contenido activó sus filtros previos al envío. Al configurar el dominio conviene confirmar con soporte la cabecera de baja con un clic del RFC 8058. Que el correo sea el que el contacto espera también pasa por el asunto, y el artículo sobre cómo usar datos del CDP en los asuntos de email entra en ese detalle.
¿Qué preguntar al proveedor antes de elegir una plataforma?
Antes de preguntarle nada al proveedor, ten claras tres respuestas tuyas.
La primera es cuántos correos envías al día, porque de eso depende si te aplican las reglas de alto volumen de Gmail y Outlook.com. La segunda es si tienes un dominio propio con acceso a su DNS, porque sin él no puedes publicar SPF, DKIM ni DMARC alineados con tu From. La tercera es qué tipo de correos mandas, porque Gmail exige la baja con un clic para los mensajes de marketing y suscritos.
Después vienen las preguntas al proveedor, que cubren autenticación, DMARC, IP y calentamiento, validación, supresiones, baja con un clic, estados de entrega, medición por buzón y migración de bajas.
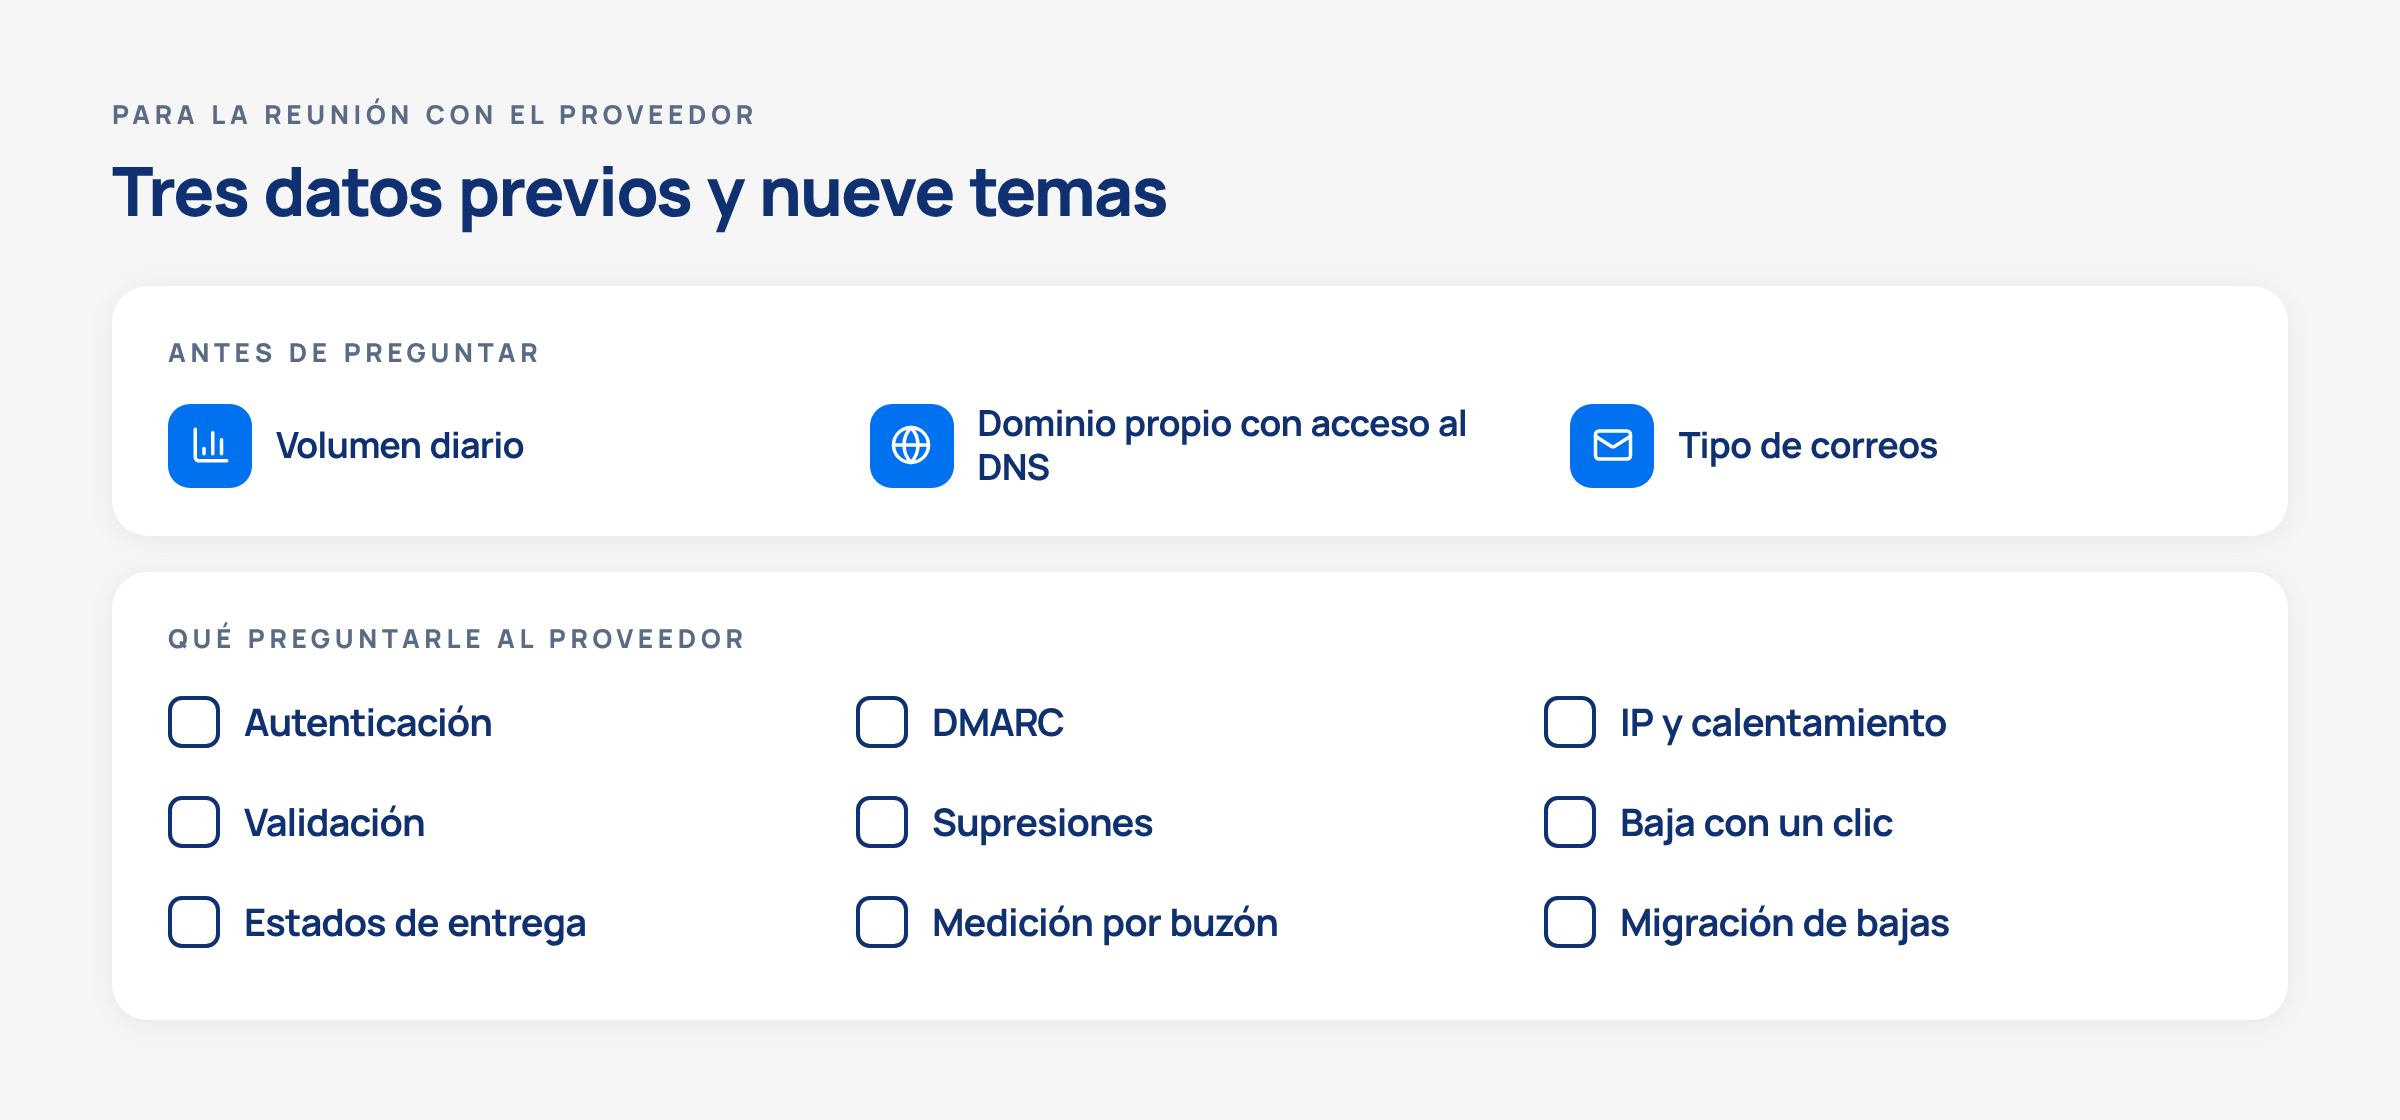
Las respuestas del proveedor a estos nueve temas dicen qué etapas cubre él y cuáles te tocan a ti.
- Autenticación. ¿Quién genera los registros SPF y DKIM, quién los publica y qué ayuda da el soporte? En indigitall el soporte los comparte y tú los publicas en tu DNS.
- DMARC. ¿Cómo encaja tu registro DMARC con los dominios de SPF y DKIM de la plataforma para que el From quede alineado?
- IP y calentamiento. ¿La IP es compartida o dedicada? ¿Cómo protege la plataforma su reputación y cómo prepara los aumentos de volumen?
- Validación. ¿Se validan las direcciones al crear el contacto o antes del envío, y esa función está incluida o es opcional?
- Supresiones. ¿Los rebotes duros, las bajas y las denuncias de spam quedan fuera de los envíos sin que tengas que hacer nada?
- Baja con un clic. ¿La plataforma añade la cabecera List-Unsubscribe con un clic según el RFC 8058, además del enlace en el cuerpo?
- Estados de entrega. ¿Distingue entregado, rebote blando, rebote duro, bloqueado, reintento y cola, y se pueden exportar?
- Medición por buzón. ¿Puedes ver los resultados por buzón de destino? La tasa de spam oficial de Gmail está en Postmaster Tools, así que pregunta también cómo cruzar los dos datos.
- Migración. ¿Cómo importas tus bajas si vienes de otra herramienta?
Si una plataforma contesta bien a todo y tus correos siguen llegando a spam, vuelve a la tabla de las cuatro etapas y revisa primero las filas que te tocan a ti.
Habla con el equipo de indigitall si estás evaluando plataforma y revisa con ellos cómo quedarían repartidas estas cuatro etapas con tu dominio y tu volumen. Y si el correo es solo uno de tus canales, el artículo sobre el puente omnicanal entre email, SMS, push y WhatsApp muestra cómo encaja con el resto.
FAQs: por qué tus correos llegan a spam y qué plataforma elegir
¿Cambiar de plataforma de email evita que mis correos lleguen a spam?
Puede ayudar si el problema estaba en lo que hace la plataforma, pero no garantiza que los correos lleguen a la bandeja de entrada, porque lo que depende del remitente viaja con él a la herramienta nueva. Una plataforma como indigitall entrega los registros de autenticación, envía desde una IP dedicada y bloquea los envíos a direcciones con rebote duro y a contactos que se dieron de baja, mientras que publicar SPF, DKIM y DMARC en tu DNS, limpiar la lista y conseguir el consentimiento siguen siendo trabajo del remitente.
¿A partir de cuántos correos al día aplican los requisitos de Gmail para remitentes masivos?
Gmail considera remitente masivo a quien envía cerca de 5,000 mensajes o más en 24 horas a cuentas personales de Gmail, y quien pasa ese umbral una sola vez queda en esa categoría para siempre. Las exigencias para todos los remitentes (SPF o DKIM, DNS directo e inverso válido, conexión TLS y spam por debajo de 0.3%) aplican desde el 1 de febrero de 2024 sin importar el volumen. Estas directrices cubren los mensajes enviados a cuentas personales y dejan fuera los que reciben las cuentas de Google Workspace, lo que no quiere decir que Workspace carezca de otras políticas.
¿DMARC tiene que estar en p=reject para que los correos no lleguen a spam?
Gmail, Yahoo y Outlook.com aceptan DMARC con p=none para cumplir sus requisitos de remitentes, con el From alineado con SPF o DKIM, y Yahoo añade que DMARC debe pasar. Outlook.com recomienda p=reject en sus políticas. Para mostrar el logo de la marca con BIMI la política tiene que ser p=quarantine o p=reject, y el certificado depende del buzón. Gmail, por ejemplo, admite un VMC o un CMC. La referencia vigente de DMARC es el RFC 9989, de mayo de 2026.
¿Qué tasa de quejas de spam es aceptable en email marketing?
Gmail exige mantener la tasa de spam de Postmaster Tools por debajo de 0.3% y recomienda no pasar de 0.1%. Yahoo pide también menos de 0.3%. La guía de buenas prácticas de indigitall recomienda quejas por debajo de 0.10% y rebote duro por debajo de 0.5%. Outlook.com no publica un umbral de quejas y remite a sus programas JMRP y SNDS.
¿Cuánto tarda calentar una IP dedicada para email?
La guía de IP warming de indigitall habla de 2 a 6 semanas, con una rampa orientativa que empieza en unos 5,000 correos el primer día y sube un 20% cada día, un ritmo que la propia guía da como referencia. Durante la rampa conviene vigilar las quejas de spam y los rebotes en cada escalón.
¿Necesito un dominio propio para enviar email marketing sin caer en spam?
Gmail, Yahoo y Outlook.com piden a los remitentes de alto volumen DMARC y un From alineado con SPF o DKIM. DMARC solo pasa si SPF o DKIM pasa con un dominio alineado con el del From. Los dos dominios pueden compartir un dominio organizacional (alineación flexible) o coincidir exactamente (alineación estricta). Eso exige publicar registros en el DNS de un dominio que controles. En indigitall cada remitente se crea con su dominio, y el soporte comparte los registros DKIM, SPF y token de propiedad que tú publicas en ese DNS.
¿Puedo enviar correos de publicidad en México a quien pidió no recibirlos?
No. El artículo 18 Bis de la Ley Federal de Protección al Consumidor prohíbe enviar publicidad a quien expresamente manifestó su voluntad de no recibirla o está inscrito en el registro de Profeco previsto en el artículo 18. El proveedor anunciado es corresponsable del manejo de la información de los consumidores cuando la publicidad se envía a través de terceros, así que las bajas tienen que respetarse en cualquier plataforma que uses.
Sobre los autores